



Анонимные взломщики угрожают сливом базы персональных данных
Пользователи сообщают о взломе сайтов двух известных волгоградских франшиз — «БлинБерри» и «СушиВесла». Изображения на сайте на время сменились угрозами «слить» личные данные клиентов, если хакерам не переведут деньги.
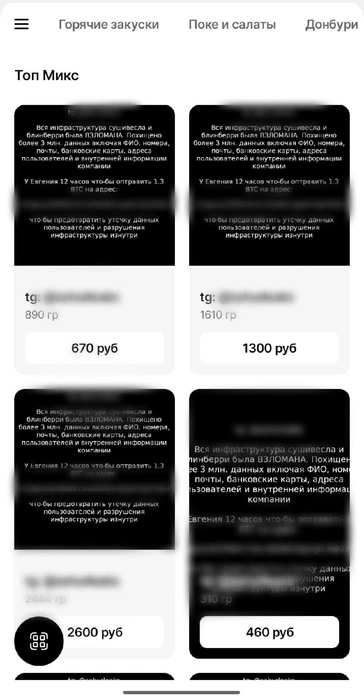

О взломе сервиса сообщил один из пользователей, прислав скриншот. С его слов, неполадки в работе приложения появились после того, как тот сделал заказ.
Сообщения о взломе начали появляться и в официальных аккаунтах компании. Там же пользователи делятся скриншотами с сайтов и приложения компании, на которых часть изображений с блюдами изменили на идентичную картинку с угрозами в адрес владельца сети, Евгения Купко.
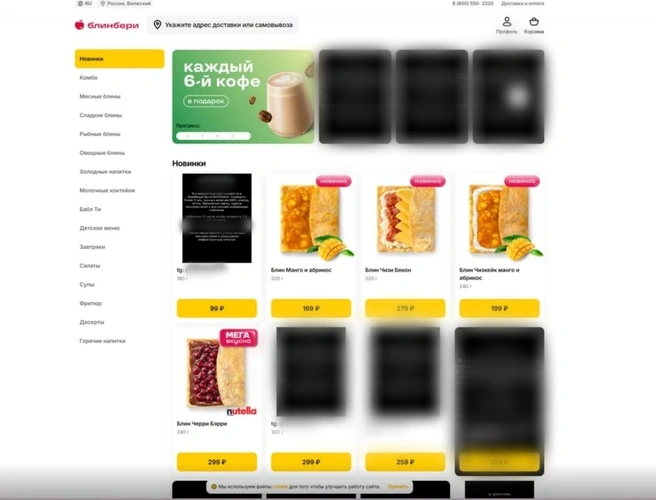
— Вся инфраструктура «СушиВесла» и «БлинБерри» была взломана. Было похищено более 3 млн данных, включая ФИО, номера, почты, банковские карты, адреса пользователей и внутренней информации компании. У Евгения 12 часов на то, чтобы отправить 1,3 биткойна (примерно 7 миллионов рублей, — прим. ред.) на [наш кошелек], чтобы предотвратить утечку данных пользователей и разрушения инфраструктуры изнутри, — сказано в сообщениях на скрbншотах.
На момент написания публикации угрожающих сообщений на сайтах не было, но площадка по-прежнему работала некорректно, не отображая изображения товаров.
С сайта исчезла возможность сделать заказ
Поддержка в суши велась поначалу: пыталась успокоить пользователей, называя происходящее техническими неполадками. В скором времени комментарии с сообщениями о взломе были удалены, как и скриншоты сайтов и приложений.
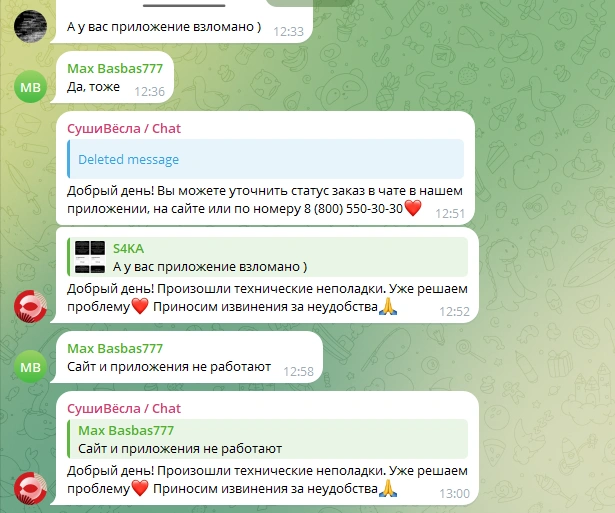
Часть сообщений удалось заскринить до их удаления
Никаких официальных постов о взломе или технических неполадках в соцсетях франшиз не появлялось. Журналисты V1.RU попытались связаться с владельцем сети Евгением Купко, но на звонок ответила девушка, которая заявила, что «ошиблись номером». Сообщения в мессенджерах господина Купко и его помощницы также остались без ответа.
Редакция V1.RU направляет официальный запрос в адрес руководителя компаний.


