

Рассказываем, чем закончился инцидент с кибератакой
Утечкой личных данных пользователей закончилась история со взломом баз популярных российских сетей «СушиВесла» и «БлинБерри». После хакерской атаки в нелегальные сервисы для «пробива» персональных данных попали не только номера телефонов, адреса клиентов и потраченные ими суммы.
Взлом сайта и вымогательство денег
Изначально «СушиВесла» и «БлинБерри» были исключительно волгоградскими франшизами. Сейчас их филиалы, согласно официальной информации, есть как минимум в 21 городе России, в том числе в Ростове, Краснодаре и Екатеринбурге.
В полдень 10 октября сайты и приложения обеих франшиз подверглись хакерской атаке: изображения на них сменились ссылками на Telegram-канал хакеров и угрозами слить личные данные клиентов, если им не переведут деньги.
«Вся инфраструктура „СушиВесла“ и „БлинБерри“ была взломана. Было похищено более 3 млн данных, включая Ф. И. О., номера, почты, банковские карты, адреса пользователей и внутреннюю информацию компании. У Евгения 12 часов на то, чтобы отправить 1,3 биткойна (примерно 7 миллионов рублей. — Прим. ред.) на [наш кошелек], чтобы предотвратить утечку данных пользователей и разрушение инфраструктуры изнутри», — сказано в сообщениях на скриншотах.
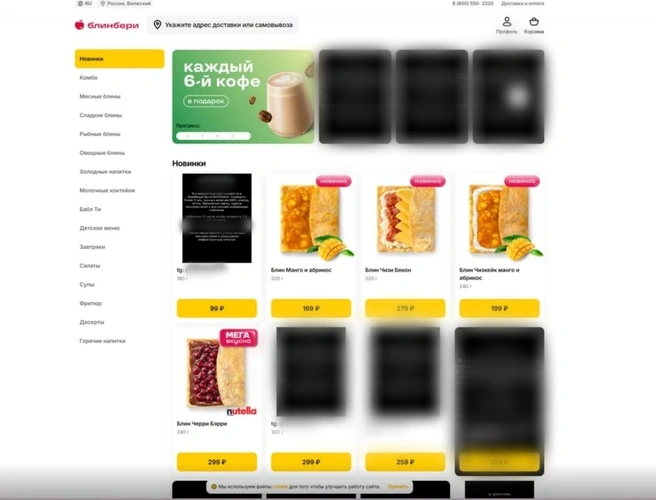
Спустя полчаса сообщения исчезли, однако сайт какое-то время по-прежнему работал некорректно. Служба поддержки франшизы поначалу называла происходящее техническими неполадками, успокаивая пользователей. При этом комментарии с информацией о взломе из официальных групп удалялись.
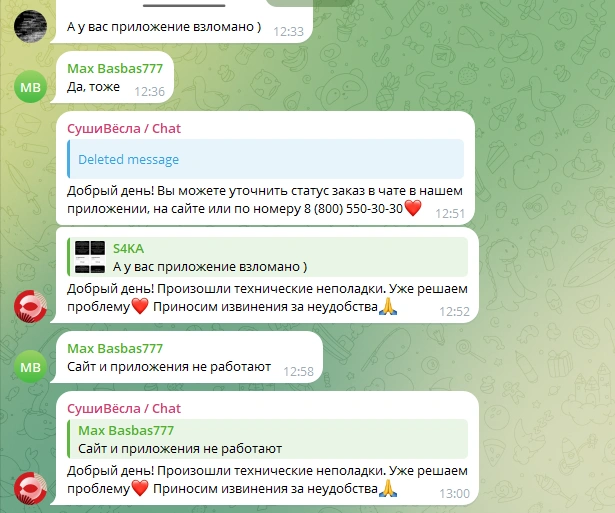
Часть сообщений удалось заскринить до их удаления
Спустя несколько часов с публичным обращением к журналистам V1.RU обратился основатель обоих франшиз Евгений Купко. Он публично подтвердил факт кибератаки, сделав несколько важных заявлений. Вот самое важное, что там было сказано:
Платежные данные клиентов в порядке. Сервисы их не хранят — соответственно, и у хакеров их нет;
под угрозой утечки часть базы с именами, телефонами, e-mail и содержанием заказов;
дыру, из-за которой хакеры попали в систему, уже нашли и устранили, хакеров из системы выкинули;
Роскомнадзор в курсе произошедшей ситуации.
«К сожалению, в цифровом мире от атак сегодня не застрахован никто — совсем недавно с этим столкнулись даже коллеги из „Додо“. И для нас это не оправдание, а поворотная точка, чтобы сделать нашу систему безопасности еще более совершенной», — писал тогда Евгений Купко.
Чем все закончилось?
Спустя время после заявления в канале вероятных хакеров появился пост, где взявший ответственность за взлом обвинил владельцев сети в частичном сокрытии информации о реальных масштабах взлома. К сообщению он приложил файл, куда загрузил данные нескольких десятков вероятных клиентов франшизы. Платежных данных там и правда не оказалось, однако кроме имен и номеров телефонов в сеть утекли адреса пользователей.
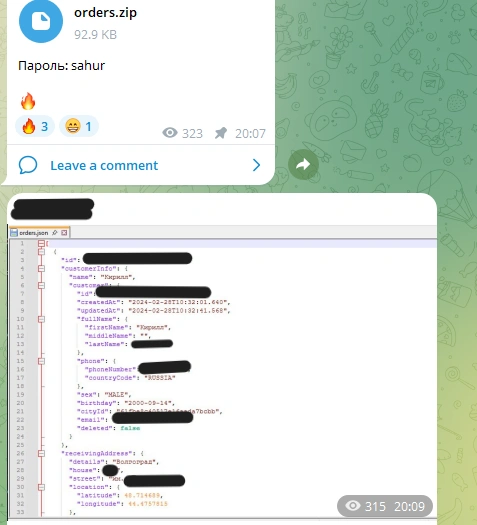
Часть данных вероятных пользователей оказалась в открытом доступе
Об этом же вероятный хакер заявил в переписке и журналисту V1.RU.
«Ситуация намного хуже. Они (речь про „БлинБери“ и „СушиВесла“) собирали информацию о координатах доставки. Адреса также хранились ненадежно и привязывались к пользователю. Это огромный ущерб для такой сети ресторанов, а они приуменьшили масштаб этого <…>. FTL настолько гордились своей инфраструктурой, что забыли про безопасность своих проектов», — отвечал хакер на вопросы журналиста.
Спустя несколько часов, в ночь на 11 октября, вероятный хакер заявил, что снова взломал сайты обоих франшиз. А ближе к вечеру того же числа, вероятно не дождавшись перевода требуемой суммы, тот окончательно заявил, что продаст утекшие данные специализированным сервисам по поиску информации. Из его же заявлений больше всего в базах было данных о клиентах Волгограда и Краснодара.
Неизвестно, насколько слова вероятного хакера были близки к правде, но часть информации о пользователях «СушиВесел» действительно оказалась в руках злоумышленников. Судя по так называемым нелегальным ботам для «пробивов», в них оказалась и информация о журналисте V1.RU, который несколько раз пользовался сервисами доставки.
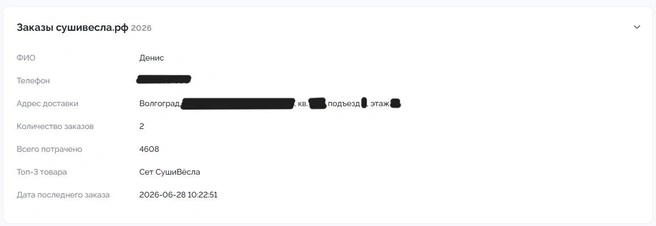
Адрес журналиста сохранялся вплоть до номера квартиры
К слову, буквально вчера стало известно, что злоумышленники получили доступ к личному Telegram-аккаунту Евгения Купко, о чем тот сам рассказал в соцсетях. Подробнее об этом читайте здесь.
«Такое было, есть и будет»: мнение эксперта
Определить степень вины какой-либо компании в утечке данных очень сложно. По словам IT-журналиста Александра Побыванца, сейчас полностью обезопаситься от взлома не может, скорее всего, никто. Вместе с уровнем технологий растут и возможности хакеров, поэтому от кибератак постоянно страдают как отечественные, так и западные организации, в том числе государственные.
«С учетом того, что сейчас очень активно развиваются ИИ-агенты, которые автономно взламывают всё, что под руку попадется, кибератаки, мне кажется, будут только набирать обороты, — рассуждает Александр. — Сервисам доставки в любом случае нужно собирать личные данные, а сбор этой информации для злоумышленников — очень выгодный и дорогостоящий материал, который впоследствии можно выгодно продать. В любой стране есть круг лиц, кому всегда будет интересна их скупка. И поэтому мы наблюдаем регулярные взломы всевозможных сервисов».
Александр Побыванец отметил, что за утечку персональных данных в первую очередь несут ответственность компании, допустившие утечку: их облагают большими штрафами в зависимости от объемов раскрытой информации. Только вот попавшие в Сеть базы данных удалить оттуда полностью уже не получится.
«Государство, конечно, пытается за всем этим следить. Те же компании получают штрафы в случае утечек. Однако конкретные лица, устроившие взлом, зачастую находятся вообще в другой стране, и привлечь их к ответственности очень трудно. Но, судя по новостям, хакеров периодически все же ловят», — поясняет Александр.
Самое печальное — от утечек своих личных данных не сможет застраховаться ни один человек. Даже если соблюдать цифровую гигиену и иметь несколько номеров телефонов, при должном усердии вас все равно могут вычислить благодаря гигантскому количеству информации, уже попавшей к злоумышленникам.
«Как правило, люди ленятся иметь несколько цифровых аккаунтов или номеров телефонов, потому что это банально неудобно, — рассуждает Александр. — Но даже если и пытаться себя обезопасить, тот же адрес доставки мы скрыть не можем, и в случае утечек будет известно, где живет клиент. Поэтому, увы, такие истории не раз были, происходят сейчас и будут происходить».
Ранее целью хакерской атаки прямо в новогоднюю ночь становился сайт прокуратуры Волгоградской области. При заходе на главной странице была картинка животного, помесь свиньи и собаки, под картинкой вопрос — «доколе», выше — объяснение, почему сайт подвергся атаке хакеров.
«Повлиять на защиту от слива можно одним-единственным способом — изначально никуда данные не передавать»
О том, что уберечься от утечки в Сеть персональных данных обычному пользователю практически невозможно, рассказывал и глава подразделения глобального центра исследования и анализа угроз (GReAT) в России и странах СНГ «Лаборатории Касперского» Дмитрий Галов.
«Бояться, что какие-то ваши данные утекут в Сеть, абсолютно бесполезно. Почему? Потому что повлиять на это нельзя. Точнее, повлиять можно одним-единственным способом — изначально их туда не передавать. Когда мы данные передали, то их хранение, обработка и использование остаются на откуп той организации, куда мы это отдали, — рассказывал Дмитрий Галов. — Вы же понимаете, что, когда компания заботится о безопасности персональных данных ее пользователя, она заботится не о вас, а о своей репутации и выгоде. Потому что если слив произошел, то это риски, прежде всего, для компании».
По словам Дмитрия Галова, полная «кибераскеза» сейчас практически невозможна: мало кто способен принципиально не селиться в отелях, лишь бы не предоставлять на ресепшен паспорт, или не регистрироваться в соцсетях, чтобы не оставлять номер телефона. Идеальный «кибераскет» в таком случае будет выглядеть как человек, живущий в землянке посреди леса, с лучиной, но со спасенным от сетевых мошенников золотым «ролексом».
«Но жизнь так не складывается. Мы ездим на каршеринге, заказываем суши и бургеры, скидываем селфи с документами, — говорит Дмитрий Галов. — И при всем осознании своей потерянности в этой жизни с точки зрения контроля данных хотя бы не стоит упрощать жизнь злоумышленникам. Всегда надо понимать, что ваш скан паспорта может появиться где угодно и в любой момент, потому что он утечет вместе со взломанной и скопированной базой».
Дмитрий Галов просит всегда быть готовым к последствиям подобных утечек. И их последствия заключаются в том, что злоумышленникам интересна любая информация, даже, на первый взгляд, абсолютно ненужная.
«К примеру, утечет какая-нибудь база данных суши-кафешки в каком-нибудь Волгограде. Кому она может быть нужна? Думаете, что никому? На самом деле нет, — приводил пример эксперт. — Ее можно купить, ее можно попилить и дальше, например, сделать таргетированную рассылку по клиентам этого кафе со словами „вы у нас уже заказывали“. Даже можно указать, что заказывали, когда заказывали и на какую сумму. И предложить, например, скачать приложение для заказов через агрегатор, а заодно подсунуть „вредонос“ через личный промокод на 100%-ю скидку. Человек скачает, что ему дали, нажмет переход по ссылке, загрузит то, что ему попало, и станет жертвой кибермошенников. Так что это хороший таргетинг с точки зрения злоумышленников».

Помните: любые ваши данные могут быть интересны злоумышленникам. Надо быть готовым, что злоумышленники любыми этими данными попробуют воспользоваться. Даже если к вам придут те, кто знает вашу родословную до седьмого колена и всё, что вы когда-то ели и заказывали, это не повод верить им на слово.